
Workspace Studio cho phép người dùng tăng cường năng suất bằng tính năng tự động hóa dạng tác nhân tùy chỉnh, không cần viết mã. Hôm nay, Google sẽ bổ sung một bộ biện pháp kiểm soát bảo mật doanh nghiệp mới để hỗ trợ thêm các trường hợp sử dụng cộng tác. Các biện pháp kiểm soát chi tiết về danh tính, bảo vệ dữ liệu, khả năng quan sát và quản trị này giúp quản trị viên tự tin hơn trong việc kích hoạt và áp dụng các khả năng của tác nhân một cách an toàn trong tổ chức.
Các biện pháp kiểm soát bảo mật doanh nghiệp được tích hợp sẵn trong Workspace Studio bao gồm:
- Danh tính tác nhân
- Quản lý quyền truy cập của tác nhân
- Kiểm toán và khả năng quan sát tác nhân
- Cài đặt của quản trị viên / có sự tham gia của con người
- Bảo vệ trong thời gian chạy
Các trường hợp sử dụng cộng tác
Khi Studio mới ra mắt, công cụ này chỉ có thể hỗ trợ người dùng trong các tác vụ của họ, chẳng hạn như soạn thảo email, chứ không tự động thực thi các tác vụ, chẳng hạn như gửi email. Giờ đây, Studio đã hỗ trợ cộng tác giữa những người dùng thông qua việc giới thiệu một số bước mới với các biện pháp bảo vệ được tích hợp sẵn.

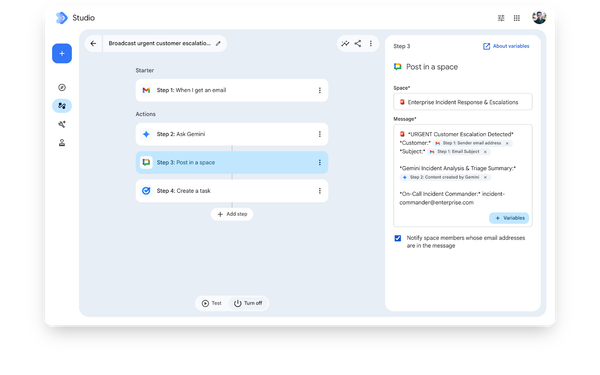
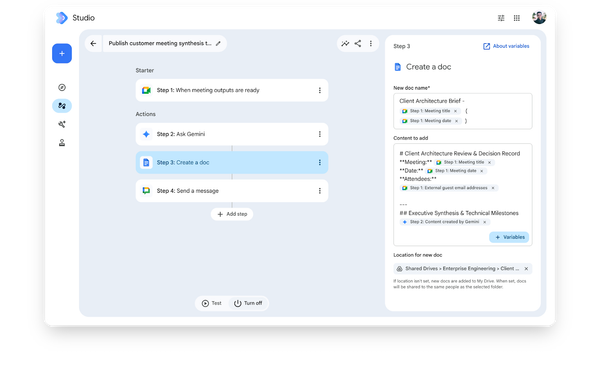
Các hành động cộng tác trong Studio Flows
Danh tính tác nhân: Tính năng tự động hóa bằng các luồng trong Studio sẽ tiếp tục chạy bằng danh tính của người dùng, nhưng theo nguyên tắc quyền tối thiểu. Điều này có nghĩa là luồng sẽ chỉ có tập hợp quyền tối thiểu cần thiết để chạy, chứ không phải toàn bộ quyền mà chủ sở hữu có. Khi luồng thực thi, nó sẽ hoạt động với một mã định danh duy nhất, có thể kiểm toán. Lưu ý: danh tính tác nhân có quyền tối thiểu sẽ chỉ áp dụng cho các luồng mới được tạo. Các luồng hiện có sẽ được hỗ trợ trong tương lai.
(Beta) Ghi nhận danh tính: Thông qua một cài đặt mới, quản trị viên sẽ có thể quyết định xem các hành động do một luồng thực hiện sẽ hiển thị danh tính của chủ sở hữu hay được ghi nhận cho chính luồng đó (với thông tin của chủ sở hữu được hiển thị). Cài đặt này sẽ mặc định là “bật”; nghĩa là các hành động của luồng sẽ được ghi nhận cho luồng đó. Lưu ý: cài đặt ghi nhận danh tính tác nhân sẽ chỉ áp dụng cho các luồng mới được tạo. Các luồng hiện có sẽ được hỗ trợ trong tương lai.

Luồng được đại diện bằng danh tính của chủ sở hữu

Luồng được ghi nhận bằng tên của luồng cùng với thông tin của chủ sở hữu
Kiểm toán và khả năng quan sát: Các hành động trong Studio trên các sự kiện cấu hình và thực thi được ghi lại trong các sự kiện kiểm toán của Studio. Ngoài ra, các sự kiện kiểm toán cho các hành động, chẳng hạn như chỉnh sửa tệp trên Drive hoặc gửi email trong Gmail, sẽ bao gồm ngữ cảnh của luồng, ví dụ như mã định danh duy nhất của luồng và thông tin chủ sở hữu. Lưu ý: ngữ cảnh tác nhân trong nhật ký kiểm toán sẽ chỉ áp dụng cho các luồng mới được tạo. Các luồng hiện có sẽ được hỗ trợ trong tương lai.
Quản lý quyền truy cập của tác nhân: Trong bảng điều khiển dành cho quản trị viên, trang tổng quan Quản lý quyền truy cập của tác nhân cung cấp cho quản trị viên khả năng tạm ngưng tất cả các luồng hoặc các phạm vi OAuth cụ thể cho từng luồng, chẳng hạn như thu hồi quyền truy cập Drive. Ngoài ra, công cụ điều tra bảo mật cho phép quản trị viên chuyển trực tiếp từ một sự kiện kiểm toán sang trang quản lý quyền truy cập của tác nhân, tạo điều kiện khắc phục nhanh chóng trong quá trình điều tra sự cố. Lưu ý: sau khi triển khai, các luồng mới được tạo sẽ hiển thị trong phần Quản lý quyền truy cập của tác nhân. Các luồng hiện có sẽ được hỗ trợ trong tương lai.

Trang tổng quan quản lý quyền truy cập của tác nhân
Cài đặt của quản trị viên & sự tham gia của con người: Các cài đặt bổ sung dành cho quản trị viên sẽ hỗ trợ việc vô hiệu hóa các loại bước cụ thể cho các luồng, vô hiệu hóa quyền truy cập dữ liệu của Gemini, bắt buộc người dùng cuối xác nhận đối với các bước chia sẻ dữ liệu ra bên ngoài và vô hiệu hóa các tiện ích tích hợp webhook.

Luồng yêu cầu sự phê duyệt của con người trước khi gửi email ra bên ngoài
Bảo vệ trong thời gian chạy: Các tính năng Chống thất thoát dữ liệu (DLP) bổ sung dành cho quyền truy cập dữ liệu của Gemini và các luồng Studio hiện đã có sẵn để tăng cường bảo vệ. Tính năng DLP của Gemini hạn chế khả năng truy cập dữ liệu Drive của Gemini dựa trên các điều kiện và nhãn nội dung, đồng thời sẽ sớm hỗ trợ thêm các dịch vụ khác. Tính năng DLP của Tác nhân sẽ hỗ trợ các hạn chế đối với việc thực thi luồng Studio, bao gồm chặn hoặc bắt buộc người dùng cuối đánh giá, dựa trên các điều kiện của dữ liệu nguồn, dữ liệu được sử dụng và khả năng hiển thị dữ liệu của đầu ra.

Studio DLP
Thời gian triển khai:
Cài đặt Bảng điều khiển dành cho quản trị viên
- Bản phát hành nhanh và bản phát hành theo định kì: đang triển khai (có thể mất tối đa 3 ngày để tính năng xuất hiện).
Các tính năng hiển thị với người dùng cuối
- Bản phát hành nhanh: đang dần triển khai (có thể mất tối đa 3 ngày để tính năng xuất hiện), bắt đầu từ ngày 20/08/2026
- Bản phát hành theo định kì: đang dần triển khai (có thể mất tối đa 15 ngày để tính năng xuất hiện) bắt đầu từ ngày 1/09/2026
(Beta) Ghi nhận danh tính
- Bản phát hành nhanh: đang dần triển khai (có thể mất tối đa 7 ngày để tính năng xuất hiện)
- Bản phát hành theo định kì: đang dần triển khai (có thể mất tối đa 15 ngày để tính năng xuất hiện) bắt đầu từ ngày 24/08/2026.
Làm thế nào để bắt đầu:
- Quản trị viên:
- Người dùng cuối: Khi tính năng khả dụng, người dùng cuối có thể truy cập các bước bằng cách truy cập địa chỉ https://studio.workspace.google.com/
Phiên bản phát hành:
Khả dụng đối với khách hàng Google Workspace:*
- Business Starter, Standard, và Plus
- Enterprise Starter, Standard, và Plus
- Education Fundamentals, Standard, và Plus
Cũng khả dụng đối với:*
- Google AI Pro for Education
- Google AI Ultra for Business
* Tính năng DLP của Gemini và DLP cho Studio chỉ khả dụng cho các phiên bản: Frontline Standard và Frontline Plus; Enterprise Standard và Enterprise Plus; Education Fundamentals, Education Standard và Education Plus; Enterprise Essentials Plus.
Nguồn: LVtech